
Les cyberattaques sur les hôpitaux paralysent les ordinateurs
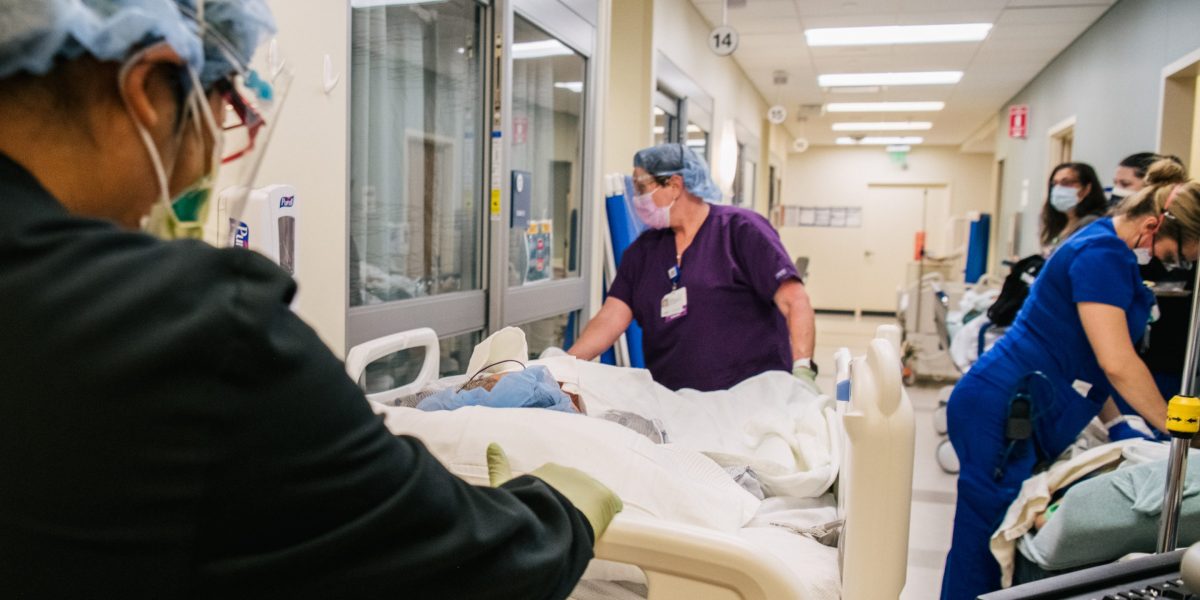

Les systèmes informatiques clés des hôpitaux et des cliniques de plusieurs États ne sont toujours pas revenus en ligne plus de deux semaines après une cyberattaque qui a entraîné la fermeture de certaines salles d'urgence et des détournements d'ambulance.
Des progrès sont réalisés "pour récupérer les systèmes critiques et restaurer leur intégrité", a déclaré Prospect Medical Holdings dans un communiqué publié vendredi. Mais l'entreprise, qui gère 16 hôpitaux et des dizaines d'autres établissements médicaux en Californie, au Connecticut, en Pennsylvanie, à Rhode Island et au Texas, ne pouvait pas dire quand les opérations pourraient revenir à la normale.
"Nous n'avons pas encore de calendrier définitif pour savoir combien de temps il faudra avant que tous nos systèmes soient restaurés", a déclaré la porte-parole Nina Kruse dans un message texte. "L'enquête judiciaire est toujours en cours et nous travaillons en étroite collaboration avec les autorités chargées de l'application des lois."
Le processus de récupération peut souvent prendre des semaines, avec les hôpitaux qui utilisent entre-temps des systèmes papier et des personnes pour surveiller les équipements, gérer les dossiers entre les services et effectuer d'autres tâches habituellement gérées électroniquement, a déclaré John Riggi, conseiller national en cybersécurité et en risques de l'American Hospital Association, lors de la violation.
L'attaque, qui a été annoncée le 3 août, présentait tous les signes d'un rançongiciel extorsionniste, mais les responsables n'ont ni confirmé ni nié cette hypothèse. Dans de telles attaques, les criminels volent des données sensibles dans les réseaux ciblés, activent des logiciels malveillants de chiffrement qui les paralysent et demandent des rançons.
Le FBI conseille aux victimes de ne pas payer de rançons, car il n'y a aucune garantie que les données volées ne seront pas finalement vendues sur des forums criminels du dark web. Payer des rançons encourage également les criminels et finance les attaques, a déclaré Riggi.
En conséquence de l'attaque, certaines interventions chirurgicales électives, consultations externes, collectes de sang et autres services sont toujours reportés.
Le réseau de santé de l'est du Connecticut, qui comprend les hôpitaux généraux de Rockville et de Manchester Memorial ainsi que plusieurs cliniques et prestataires de soins primaires, fonctionnait vendredi avec un système téléphonique temporaire.
L'hôpital de Waterbury utilise des dossiers papier à la place des fichiers informatiques depuis l'attaque, mais ne détourne plus les patients traumatiques et les patients victimes d'accident vasculaire cérébral vers d'autres établissements, a déclaré la porte-parole Lauresha Xhihani au journal Republican-American.
"Les médecins, infirmières et personnel de PMH sont formés pour fournir des soins lorsque nos systèmes électroniques ne sont pas disponibles", a écrit Kruse. "La fourniture de soins sûrs et de qualité est notre priorité la plus importante."
Au niveau mondial, l'industrie des soins de santé a été la plus touchée par les cyberattaques au cours de l'année se terminant en mars, selon le rapport annuel d'IBM sur les violations de données. Pour la treizième année consécutive, elle a enregistré les violations les plus coûteuses, atteignant en moyenne 11 millions de dollars chacune. Ensuite, vient le secteur financier avec 5,9 millions de dollars.
Les prestataires de soins de santé sont une cible privilégiée des extorqueurs criminels car ils disposent de données sensibles sur les patients, notamment les antécédents médicaux, les informations de paiement et même les données de recherche critiques, a déclaré Riggi.
Retour à l'accueil Worldnet
À lire aussi

Devenir riche rapidement : les 5 moyens les plus rapides selon les experts
Devenir riche rapidement. Avec la nouvelle année 2022 qui approche à grands pas, beaucoup d'entre nous commencent probablement à penser à leurs finances . En particulier, vous souh

Gagner de l'argent sur internet facilement : voici les meilleurs méthodes
Gagner de l'argent a généralement été associé et limité à la voie traditionnelle "hors ligne". Avec l'Internet qui occupe une grande partie de nos vies, de plus en plus de personne

Comment gagner de l'argent en faisant du blogging en 2022
Si vous voulez apprendre comment gagner de l'argent en bloguant vous devez abandonner les conseils à l'emporte-pièce que vous avez lus. Les blogueurs "experts" ont tendance à vous

7 meilleurs plugins WordPress Table pour afficher vos données (2022)
Vous êtes à la recherche d'un plugin WordPress de tableau que vous pourrez utiliser pour afficher des données ? Les plugins WordPress table vous permettent de stocker et de présent

Comment gagner de l'argent en bloguant en 2022 (203 000 $ la première année)
Si vous voulez apprendre comment gagner de l'argent en bloguant vous devez abandonner les conseils à l'emporte-pièce que vous avez lus. Les blogueurs "experts" ont tendance à vous

Comment ajouter un widget WordPress à l'en-tête de votre site Web (2 façons)
Vous souhaitez ajouter un widget WordPress à l'en-tête de votre site Web ? Les widgets vous permettent d'ajouter facilement des blocs de contenu à des sections spécifiques de votre